
コラム
情報漏えいを防ぐために知っておきたいWebサービスのセキュリティ対策|WAF・IPS・アクセス制御・脆弱性診断まで解説


Webサービスやキャンペーンサイト、会員サイト、応募フォーム、デジタル施策など、企業や自治体がオンラインで情報を扱う機会は年々増えています。
一方で、こうしたサービスを運営するうえで避けて通れないのが、サイバー攻撃や不正アクセス、個人情報の漏えいといったセキュリティリスクです。
「うちはそれほど大きなサービスではないから大丈夫」
「個人情報は最低限しか取得していないから問題ない」
と考えてしまうケースもありますが、Webサービスを運営する以上、規模にかかわらずセキュリティ対策について考えておくことが重要です。
本記事では、Webサービスやキャンペーンシステムなどを安全に運営するために、どのようなセキュリティ対策が必要なのかを解説します。
1.Webサービスのセキュリティは「大企業だけ」の問題ではない
個人情報の漏えいというと、大企業や大量のデータを保有する企業で発生するものというイメージを持つ方もいるかもしれません。
しかし、実際には、
- ・Webサイト
- ・問合せフォーム
- ・キャンペーン応募フォーム
- ・会員サイト
- ・ECサイト
- ・予約システム
- ・イベント管理システム
- ・自治体向けWebサービス
- ・デジタルマーケティングツール
など、さまざまなサービスが個人情報を取り扱っています。
こうしたサービスを運営する以上、規模や知名度にかかわらず、セキュリティについて考えておく必要があります。
◎ 個人情報だけでなく、さまざまな情報がリスクになる
氏名、メールアドレス、電話番号、住所などは、それぞれ単体でも個人を特定したり、本人への連絡などに利用されたりする重要な情報です。
さらに、利用履歴や応募情報、会員情報、本人確認書類などが組み合わさることで、より詳細な情報となり、漏えいした場合の影響が大きくなる可能性があります。
また、セキュリティ上注意すべき情報は個人情報だけではありません。
ログイン情報や認証情報、管理画面の情報、サービスの利用履歴などが外部に流出することで、フィッシングやなりすまし、不正利用などの二次的な被害につながる可能性もあります。
そのため、Webサービスでは、「どのような情報を扱っているのか」を整理し、それぞれに応じた管理方法を考えることが重要です。
◎ 取得する情報だけでなく「どう管理するか」まで考える
セキュリティ対策を考える際には、
「何の情報を取得するのか」
だけではなく、
「その情報をどこに保管し、誰がアクセスできるのか」
まで考える必要があります。
さらに、取得した情報をどのくらいの期間保管するのか、誰が閲覧・ダウンロードできるのか、不要になったデータをいつ削除するのか、万が一流出した場合にどこまで影響が及ぶのかまで含めて、サービスの企画・設計段階から考えておくことが重要です。
セキュリティは、システム完成後に追加するものではなく、情報の取得から利用・保管・削除まで、サービスのライフサイクル全体で考えるものです。
2.情報漏えい・不正アクセスから考えるセキュリティ
サイバー攻撃を取り巻く環境は、年々変化しています。
攻撃手法が高度化・巧妙化しているだけでなく、AIの活用によって、脆弱性の発見やコード解析、攻撃手法の検討などが効率化される可能性もあります。
これまで長期間発見されなかった脆弱性が新たに見つかることもあり、「今まで問題がなかったから、これからも大丈夫」とは限らない時代になっています。
◎ 攻撃を防ぐだけでなく、被害を広げないための対策も重要
WAFやIPS、アクセス制御などによって攻撃を防ぐことは重要ですが、どれだけ対策を重ねても、セキュリティリスクを完全になくすことはできません。
新しい脆弱性が発見されたり、管理者アカウントの認証情報が流出したりするなど、想定していなかった経路から不正アクセスにつながる可能性もあります。
だからこそ、「どうすれば攻撃を防げるか」だけでなく、「もし突破された場合に、どこまで被害を抑えられるか」まで考えておくことが重要です。
たとえば、管理画面へのアクセスを制限する、ユーザーごとに権限を分ける、重要なデータを分離する、不要なデータを保存しない、異常なアクセスを検知するといった対策を組み合わせることで、万が一一部が侵害された場合でも、影響範囲を限定しやすくなります。
「侵入されないための対策」と「侵入されても被害を広げないための対策」。この両方を組み合わせることが、現在のWebサービスに求められるセキュリティ対策です。
◎AI時代だからこそ、継続的な対策が必要
AIの進化によって、脆弱性の発見やコード解析など、攻撃につながる作業も効率化されるようになっています。
これまで問題が見つからなかったシステムであっても、新たな脆弱性が発見される可能性がある以上、「一度診断したから安心」ではありません。
そのため、WAFやIPSなどによる日常的な防御に加えて、定期的な脆弱性診断やアクセス権限の見直し、ログ・サーバーの監視などを継続して行うことが重要です。
セキュリティは一度完成させるものではなく、新しい脅威やシステムの変化に合わせて、継続的に見直していくものと考える必要があります。
3.Webサービスのセキュリティ対策で押さえておきたいポイント
Webサービスのセキュリティ対策には、さまざまな種類があります。
WAFやIPSのように攻撃を防ぐための仕組みだけでなく、アクセスできる人を制限したり、異常を監視したり、定期的に脆弱性を確認したりすることも重要です。
それぞれの対策には役割があるため、ひとつの機能だけに頼るのではなく、目的に応じた対策を組み合わせることが大切です。
| 対策の種類 | 主な対策 | 目的 |
|---|---|---|
| 攻撃を防ぐ | WAF・IPS | 不正な通信や攻撃を検知・遮断する |
| アクセスを制限する | アクセス制御・IPアドレス制限・権限管理 | 管理画面やデータにアクセスできる人・経路を制限する |
| 異常を見つける | サーバー監視・ログ監視 | 不審なアクセスやシステムの異常を把握する |
| 脆弱性を確認する | 第三者による脆弱性診断 | システムに潜むセキュリティ上の問題を確認・改善する |
| 情報を適切に管理する | データ分離・保管期間の管理・データ削除 | 漏えい時の影響を抑え、不要な情報を残さない |
◎ 多層防御という考え方
セキュリティ対策では、ひとつの仕組みですべてのリスクに対応することはできません。
たとえば、WAFによってWebアプリケーションへの攻撃を防いでいても、管理画面のアカウント管理が不十分であれば、別の経路から不正アクセスを受ける可能性があります。
反対に、アクセス制御を厳しくしていても、システム自体に脆弱性があれば攻撃を受ける可能性があります。
そのため、複数の対策を組み合わせていくことが重要です。
攻撃を
防ぐ
アクセスを
制限する
異常を検知
する
脆弱性を
確認する
情報を適切に
管理する
これが、いわゆる「多層防御」という考え方です。
◎ 一つの対策に依存しないことが重要
セキュリティ対策は、どれか一つを導入すれば十分というものではありません。
それぞれの対策には対応できる範囲があり、ある対策で防げなかったリスクを別の対策でカバーすることで、全体としての安全性を高めることができます。
また、技術的な対策だけでなく、「誰がアクセスできるのか」「どのデータをどれだけ保存するのか」「問題が発生したときにどう対応するのか」といった運用面まで含めて考えることも重要です。
4.Webアプリケーションへの攻撃を防ぐWAF・IPS
Webサービスを外部からの攻撃から守るうえで、代表的な仕組みがWAF(Web Application Firewall)とIPS(侵入防御システム)です。
どちらも不正な通信や攻撃を検知・遮断するための仕組みですが、対象とする範囲や役割には違いがあります。
◎ WAFとは?
WAF(Web Application Firewall)は、Webアプリケーションへの通信を監視し、不正なリクエストや攻撃を検知・遮断する仕組みです。
Webサイトやキャンペーンサイト、応募フォームなどでは、Webアプリケーションの脆弱性を狙った攻撃を受ける可能性があります。
WAFは、こうしたWebアプリケーションへの通信を確認し、攻撃と判断される通信をブロックすることで、Webサービスを外部からの攻撃から守ります。
たとえば、
- ・不正なリクエスト
- ・Webアプリケーションの脆弱性を狙った攻撃
- ・大量の不審なアクセス
などの通信への対策に利用されます。
◎ IPSとは?
IPS(Intrusion Prevention System)は、ネットワーク上の通信などを監視し、不正アクセスや悪意のある通信を検知・ブロックする仕組みです。
通信の内容やパターンを監視し、攻撃と判断される通信を遮断することで、不正なアクセスがシステム内部へ到達することを防ぎます。
◎ WAFとIPSの違い
WAFとIPSは、どちらも不正な通信への対策に利用されますが、主な対象が異なります。
| 項目 | WAF | IPS |
|---|---|---|
| 主な対象 | Webアプリケーション | ネットワーク上の通信など |
| 主な役割 | Webサービスへの攻撃を検知・遮断 | 不正アクセスや悪意のある通信を検知・ブロック |
| 主な防御対象 | Webアプリケーションを狙った攻撃 | ネットワーク上の不正な通信 |
たとえば、キャンペーンサイトや応募フォームではWebアプリケーションへの攻撃対策が重要になる一方、管理画面を利用するサービスでは、運営者側のアクセス管理も重要になります。
そのため、WAF・IPSなどの基本的な対策に加えて、サービスの構成や運営方法に応じたセキュリティ対策を検討する必要があります。
5.アクセス制御・権限管理で不正アクセスを防ぐ
WAFやIPSによって外部からの攻撃に備える一方で、Webサービスでは、「誰がアクセスできるのか」「アクセスした人が何をできるのか」を適切に管理することも重要です。
特に管理画面では、ユーザー情報や応募情報、サービスの設定情報など、一般公開されていない情報を扱うことがあります。
◎ 管理画面へのアクセスを制限する
管理画面は、サービスの運営や設定を行う重要な入口です。
そのため、必要な担当者だけがアクセスできるようにするとともに、必要に応じてIPアドレス制限などを利用し、アクセスできる環境そのものを限定することができます。
たとえば、社内や特定の拠点など、あらかじめ決められた環境からのみ管理画面へアクセスできるようにすることで、外部からの不要なアクセスを制限できます。
ただし、テレワークや外出先からのアクセスなど、運用環境によって適した方法は異なります。
そのため、実際の運営体制や利用環境に応じて、適切なアクセス制御を検討することが大切です。
◎ 必要な人に、必要な権限だけを付与する
アクセス制御とあわせて重要なのが、ユーザーごとの権限管理です。
管理画面を利用するスタッフ全員が、すべての情報を閲覧・編集・ダウンロードできる必要があるとは限りません。
たとえば、担当者ごとに以下のように利用できる機能や情報を分けることができます。
| 担当者 | 主な権限 |
|---|---|
| 管理者 | システム設定・ユーザー管理など |
| 運営担当者 | イベント情報の管理・運営操作など |
| 個人情報担当者 | 応募情報などの閲覧・管理 |
| 閲覧担当者 | 必要な情報の確認のみ |
特に個人情報については、「閲覧できる」ことと「ダウンロードできる」ことを分けて考えることも重要です。
画面上で確認するだけの担当者に、一括ダウンロードの権限まで与える必要がなければ、ダウンロード権限を制限することで、情報が持ち出されるリスクを抑えることにつながります。
このように、セキュリティ対策では単純に「管理画面へログインできる人を限定する」だけではなく、ログインした後に何ができるのかまで適切に管理することが重要です。
6.重要なデータを適切に管理する
Webサービスのセキュリティでは、攻撃を防ぐだけでなく、「必要以上のデータを持たない」ことも重要です。
取得した情報を長期間保存していると、万が一不正アクセスが発生した際に、流出する可能性のある情報が増えてしまいます。
◎ 必要なデータだけを、必要な期間だけ保存する
「念のため」「今後使うかもしれない」といった理由でデータを保存し続けるのではなく、何のために取得し、いつまで必要なのかをあらかじめ整理しておくことが大切です。
特にキャンペーンやイベントでは、終了後に不要となる情報もあります。
- ・必要なデータだけを取得する
- ・保管期間を決める
- ・不要になったデータを削除する
- ・定期的にデータを棚卸しする
といった運用が重要になります。
◎ データを分けて管理する
重要な情報を一か所に集約せず、用途や種類に応じて分けて管理することも、万が一の被害を抑えるうえで有効です。
「どう守るか」だけでなく、「何を、いつまで持つのかまで含めて考えること」が、データ管理におけるセキュリティ対策の基本です。
こうしたサービスを運営する以上、規模や知名度にかかわらず、セキュリティについて考えておく必要があります。
◎ 個人情報だけでなく、さまざまな情報がリスクになる
Webサービスでは、個人情報だけでなく、サービスの利用履歴や申込情報、アカウント情報、管理情報など、さまざまなデータを扱います。
これらの情報が不正アクセスなどによって外部に流出すると、利用者への影響だけでなく、サービスの継続や企業の信用にも影響する可能性があります。
7.継続的に安全性を確認する
セキュリティ対策は、一度導入したら終わりではありません。新しい脆弱性や攻撃手法が登場するため、現在のシステムに問題がないかを継続的に確認することが重要です。
ここでは、Webサービス全般で一般的に行われているセキュリティ対策について解説します。
実際に必要となる対策や実施方法は、システムの構成や取り扱う情報によって異なります。
◎ 第三者による脆弱性診断
脆弱性診断では、Webアプリケーションやシステムに潜むセキュリティ上の問題を確認します。
内部の担当者だけでは気づきにくい問題を確認するためにも、第三者による診断を定期的に実施することが重要です。
診断によって問題が見つかった場合には、その内容や影響を確認し、必要に応じて修正・改善を行います。
◎ サーバーやアクセス状況を監視する
攻撃を防ぐだけでなく、不審なアクセスやシステムの異常を把握できる状態にしておくことも重要です。
サーバーの状態やアクセス状況などを監視することで、通常とは異なる動きが発生した際に確認し、問題の早期発見につなげられます。
このように、セキュリティは導入時点の対策だけで完結するものではなく、診断・監視・改善を継続していくことが大切です。
8.不正利用・なりすましを防ぐ認証・取得方法
Webサービスでは、システムへの不正アクセスだけでなく、正規の利用者になりすました不正利用や、想定していない方法での情報取得にも注意が必要です。
特に、キャンペーンやイベントなどでオンライン上から情報を取得するサービスでは、「誰が利用しているのか」だけでなく、「どのような条件で情報を取得できるのか」まで考えて仕組みを設計することが重要です。
◎ 本人確認や認証の仕組みを取り入れる
不正利用を防ぐためには、利用者が正規のユーザーであることを確認できる認証の仕組みが役立ちます。
たとえば、メールアドレスや電話番号による認証、SNSアカウントを利用したログインなど、サービスの目的に応じた認証方法があります。
認証方法を適切に設定することで、なりすましや同一人物による重複利用などの防止につなげられます。
◎ QRコードだけに頼らない取得方法
QRコードは手軽に情報を取得できる一方、QRコード単体では、誰が読み取ったのか、正しい場所や条件で利用しているのかを確認しにくいという課題があります。
そのため、サービスの目的によっては、QRコードだけで取得できる仕組みにするのではなく、GPSによる位置確認や本人認証、取得時間の制限などを組み合わせることが重要です。
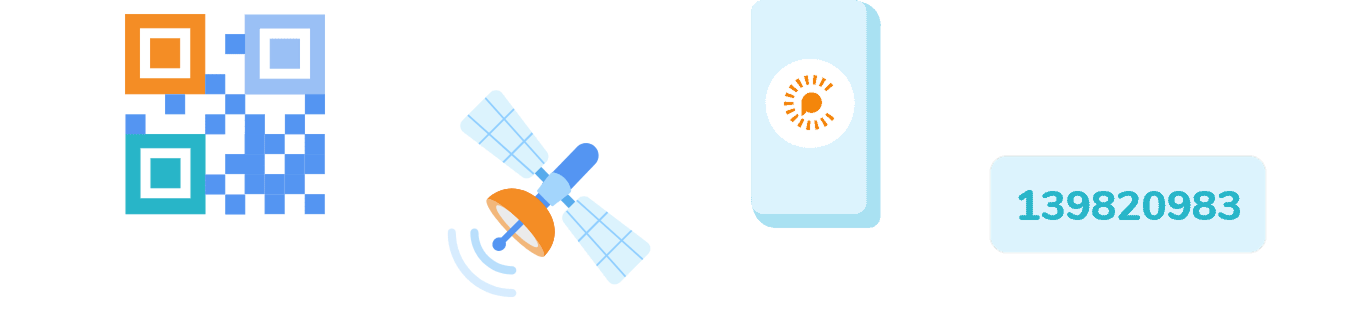
たとえば、QRコードとGPS認証を組み合わせることで、「QRコードを知っているだけでは取得できない」といった条件を設定できます。
このように、情報の取得方法そのものにも条件を設けることで、QRコードの共有や想定外の場所からの取得など、不正な利用を抑制できます。
◎ 利用条件を設定して不正取得を防ぐ
認証だけでなく、「いつ・どこで・どのような条件で利用できるか」を設定することも、不正利用への対策になります。
たとえば、位置情報を利用した認証、利用時間の制限、特定の条件を満たした場合のみ情報を取得できる仕組みなどがあります。
サービスの特性に合わせて利用条件を設定することで、想定していない方法での利用や情報の不正取得を抑制できます。
◎ サービスの目的に合わせて対策を組み合わせる
不正利用への対策は、一つの認証方法だけで完結するものではありません。サービスの内容や利用者、想定される不正行為などを踏まえて、認証と取得条件を組み合わせることが重要です。
「誰が利用できるのか」「いつ利用できるのか」「どのような条件で情報を取得できるのか」を整理し、サービスの目的に合った仕組みを設計することで、不正利用や情報の不正取得を防ぎやすくなります。
9.万が一の情報漏えい・サイバー攻撃に備える
どれだけセキュリティ対策を行っていても、すべてのリスクを完全になくすことはできません。そのため、攻撃や情報漏えいなどの問題が発生した場合に、被害をできるだけ抑え、早期に対応できる体制を整えておくことも重要です。
ここでは、Webサービスを運営するうえで一般的に考えておきたい、万が一の事態への備えについて解説します。
◎ 異常が発生した場合の対応を決めておく
セキュリティ上の問題が発生した際には、状況の確認や原因の調査、影響範囲の把握など、さまざまな対応が必要になります。
あらかじめ「問題が発生したら誰が、何を、どのように対応するのか」を整理しておくことで、緊急時にも落ち着いて対応しやすくなります。
また、必要に応じてシステムを一時的に停止するなど、被害の拡大を防ぐための対応についても検討しておくことが重要です。
◎ 影響範囲を確認できるようにする
情報漏えいや不正アクセスが発生した場合には、「何が起きたのか」だけでなく、どの情報やサービスが影響を受けたのかを把握することが重要です。
どのような情報を扱っているのか、どこに保存されているのか、誰がアクセスできるのかなどを整理しておくことで、問題が発生した際の確認や対応を進めやすくなります。
◎ 万が一に備えたリスク対策も検討する
セキュリティ対策では、攻撃を防ぐ仕組みだけでなく、万が一インシデントが発生した場合の経済的なリスクについても考えておく必要があります。
たとえば、サイバー攻撃や情報漏えいなどに備えたサイバーリスク保険など、サービスの規模や事業内容に応じたリスク対策を検討する方法があります。
事前のセキュリティ対策と、問題が発生した場合の対応・復旧に向けた準備を組み合わせることで、万が一の事態にも備えやすくなります。
10.PKBソリューションが対応するWebサービスのセキュリティ対策
ここまで、Webサービスを安全に運営するために一般的に考えられるセキュリティ対策について解説してきました。
ここからは、PKBソリューション(以下PKB)が実際に取り組んでいるセキュリティ対策についてご紹介します。
PKBでは、攻撃を防ぐ仕組みからアクセス制御、脆弱性の確認、不正利用への対策、情報管理まで、Webサービスを取り巻くさまざまなリスクを考慮したセキュリティ対策を行っています。
※以下のPKBのセキュリティ対策・認証等の情報は、2026年10月時点のものです。詳しくはお問合せください。
■ WAF・IPSによる攻撃対策
Webサービスへの不正な通信や攻撃に備え、WAFを標準対応しています。
Webアプリケーションを狙った攻撃や、悪意のある通信などを検知・遮断し、サービスを外部からの攻撃から守ります。
IPSでの対応についてはお問合せください。
■ アクセス制御
管理画面などへのアクセスについては、必要に応じてIPアドレスによるアクセス制限などの設定にも対応しています。
■ クラウド環境とサーバーの管理
社内にネットワーク・サーバー管理者が在籍しているため、環境に応じた柔軟かつ迅速な対応と、継続的な保守を行える体制を整えています。
また、AWSを利用したモバイルキャンペーンプラットフォームについては、クラウドサービスの国際規格であるISO/IEC 27017に基づくクラウドセキュリティ認証(ISMS-CL)を取得しています。
■ 情報セキュリティに関する第三者認証
個人情報や機密情報を適切に管理・運用するため、ISMS・ISMS-CL・プライバシーマークなどの第三者認証を取得しています。
第三者による認証を通じて、情報セキュリティに関する管理体制や運用について継続的に見直しています。
■ 不正利用・不正取得への対策
キャンペーンやイベントなどで利用されるサービスでは、不正利用や情報の不正取得を防ぐための仕組みにも対応しています。
たとえば、GPS認証、QRコードとGPSを組み合わせた認証、取得時間の制御、取得条件の設定など、サービスの目的に応じた取得方法を設定できます。
また、メールアドレスは1アドレスにつき1回、SMSは1番号につき1回、LINEログインは1アカウントにつき1回といった、利用回数を制限する仕組みにも対応しています。
さらに、ワンタイムURLを発行できるNFCサービス「CocodePit」など、用途に応じた取得方法も用意しています。
ワンタイムURL発行型NFCタグ『CocodePit®』
NFCを活用した情報取得や、ワンタイムURLを使ったキャンペーン施策について詳しくご紹介しています。

■ 物理的な情報流出への対策
情報セキュリティでは、外部からのサイバー攻撃だけでなく、社内や関係者からの意図しない情報流出についても考える必要があります。
PKBでは、性善説やルールだけに頼るのではなく、データのコピーや持ち出しによる情報流出を物理的に制御する対策を全社で実施しています。
技術的なセキュリティ対策とあわせて、情報を適切に扱うための環境を整えることで、さまざまな情報流出リスクの低減を図っています。
■ BCPと万が一に備えたリスク対策
セキュリティだけでなく、災害や障害などが発生した場合にもサービスを継続できるよう、BCP(事業継続計画)を策定しています。
また、万が一のサイバー攻撃や情報漏えいなどに備え、サイバーリスク保険にも加入しています。
平常時のセキュリティ対策だけでなく、問題が発生した場合の事業継続やリスクへの備えまで含めて、サービスの安全な運営を支えています。
■ サービス終了後のデータ管理にも対応
サービスの終了後も、不要になった個人情報を適切に扱うことが重要です。
PKBでは、キャンペーン終了後などに個人情報の廃棄・消去を行ったことを証明する証明書の発行にも対応しています。
情報を取得・利用する段階だけでなく、不要になった後の管理まで含めて、Webサービスのセキュリティを考えています。
このようにPKBでは、WAF・IPSなどの技術的な対策だけでなく、アクセス制御、第三者による検証、クラウド環境の管理、情報セキュリティに関する認証、BCP、不正利用対策など、さまざまな角度からセキュリティ対策を行っています。
今後も情報セキュリティレベルの向上と継続的な改善に取り組み、安心してご利用いただけるWebサービスの提供を目指しています。
まとめ|Webサービスのセキュリティは継続的に考えることが重要
Webサービスのセキュリティ対策は、外部からの攻撃を防ぐだけではありません。アクセスできる人や権限を適切に管理し、必要なデータだけを適切に扱い、不正利用や情報の不正取得を防ぐ仕組みを整えることも重要です。
また、脆弱性診断やサーバー監視などを通じて、サービスの安全性を継続的に確認することも欠かせません。万が一、問題が発生した場合に備えて、対応方法や復旧、リスクへの備えについて考えておくことも大切です。
Webサービスを新しく立ち上げるときだけでなく、運用中のサービスについても、「どのような情報を扱っているのか」「誰がアクセスできるのか」「どのような不正利用が考えられるのか」を定期的に見直すことが、安心してサービスを運営するための基本となります。
PKBでは、WAF・IPS、アクセス制御、脆弱性診断、不正利用対策など、Webサービスの特性に応じたさまざまなセキュリティ対策に対応しています。
Webサービスのセキュリティについて検討されている方は、サービスの内容や取り扱う情報に合わせて、必要な対策を整理するところから始めてみてはいかがでしょうか。
※本記事に記載しているPKBのセキュリティ対策・認証等の情報は、2026年10月時点のものです。詳しくはお問合せください。
ご相談・お問合せ
当社では、年間キャンペーン総参加者数、325万人以上の実績と創業以来のノウハウを活かし主催者様ならびに、ご担当営業の皆さまをサポートしております。
セキュリティ関連以外にも過去事例やデモ、企画例のご紹介も可能ですので、お気軽にご相談ください。
▼PKBなんでもWEB相談室はこちら
https://www.pkbsolution.co.jp/web_meeting/

▼CocodePitを利用したデジタルキャンペーン企画例や資料をお取り寄せできます。
★『NFCタグ』についてのWEBセミナーを開催中です。詳細・お申込みはこちらから
⇒ https://www.pkbsolution.co.jp/seminar/32525.html


